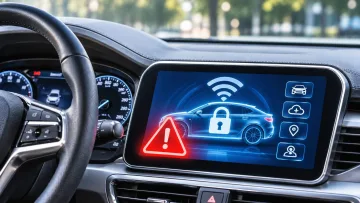
İnternetə qoşulan avtomobillərin proqram təminatında aşkarlanan təhlükəsizlik boşluqları sürücülərin şəxsi məlumatlarından tutmuş əyləc və sükan sistemlərinə qədər ciddi risklər yarada bilər. İsveçin Göteborq Universitetinin alimləri apardıqları araşdırmada 413 təhlükəsizlik boşluğunu təhlil edərək avtomobil sektorunda kibertəhlükələrin artdığını müəyyən ediblər.
Metbuat.az xəbər verir ki, tədqiqatçılar ABŞ hökumətinin Milli Təhlükəsizlik Boşluqları Məlumat Bazasında 2022-ci ilin yanvarından 2023-cü ilin sentyabrınadək qeydə alınan boşluqları araşdırıblar. “Software Quality Journal” jurnalında dərc olunan tədqiqat avtomobillərin yalnız daxili kompüter sistemlərindən deyil, qoşulduqları rəqəmsal xidmətlərdən də təhlükə ilə üzləşdiyini göstərib.
Araşdırmanın müəllifləri qeyd ediblər ki, bəzi boşluqlar uyğun şəraitdə hakerlərə əyləc və sükan kimi həyati əhəmiyyətli sistemlərə müdaxilə etmək imkanı verə bilər. Bununla belə, alimlər təhlil edilən 413 boşluqdan hər hansı birindən istifadə edərək avtomobilin idarəetmə sistemlərini ələ keçirdiklərini nümayiş etdirməyiblər. Yəni bu nəticələr yüzlərlə avtomobilin uzaqdan idarə oluna bilməsi demək deyil.
Tədqiqatın əsas müəllifi Sricita Basunun sözlərinə görə, müasir avtomobillərdə əyləc, sükan və sürətlənmə sistemləri ilə yanaşı, əyləncə və rabitə funksiyalarını idarə edən çoxsaylı kompüterlər mövcuddur. Bu sistemlər arasında təhlükəsizlik sərhədləri kifayət qədər güclü olmadıqda, hakerlər daha az əhəmiyyətli proqramdakı boşluqdan istifadə edərək digər komponentlərə də keçid əldə edə bilərlər.
Bununla bağlı əvvəllər də ciddi insident yaşanıb. 2015-ci ildə kibertəhlükəsizlik mütəxəssisləri “Jeep Cherokee” avtomobilinin multimedia sistemindəki boşluqdan istifadə edərək sükan və əyləc sistemlərinə müdaxilə etmişdilər. Hadisədən sonra 1,4 milyon avtomobilin geri çağırılması qərara alınmışdı.
Araşdırmada müəyyən edilib ki, təhlil olunan təhlükəsizlik boşluqlarının 36,2 faizi avtomobillərlə əlaqəli xarici tətbiqlərdə, 23,5 faizi isə çip üzərində sistemlərdə və quraşdırılmış proqram təminatında qeydə alınıb. Xarici tətbiqlərə veb-platformalar, bulud xidmətləri və mobil proqramlar daxildir.
Tədqiqatçılar avtomobil proqramlarında istifadə olunan açıq mənbəli kodları da araşdırıblar. Beş proqram yoxlama aləti vasitəsilə 20 layihə təhlil edilib və təhlükəsizlik boşluğu olan 827 proqram kitabxanası müəyyənləşdirilib. Bu nəticə avtomobillərdə istifadə olunan üçüncü tərəf proqram komponentlərinin də ciddi yoxlanılmasının vacibliyini göstərir.
Araşdırmanın digər diqqətçəkən nəticəsi kritik təhlükəsizlik boşluqlarının payının artmasıdır. Belə boşluqların ümumi zəifliklər arasında xüsusi çəkisi 2019-cu ildə 5 faiz olduğu halda, 2023-cü ildə 16 faizə yüksəlib.
Alimlər avtomobil sistemlərində SQL inyeksiyası, səlahiyyətlərin yüksəldilməsi və yaddaşın korlanması kimi təhlükəsizlik problemləri də aşkarlayıblar. Bu boşluqlar avtomobil məlumatlarının, səfər tarixçəsinin və istifadəçilərin şəxsi məlumatlarının ələ keçirilməsi riskini artıra bilər.
Tədqiqat müəlliflərinin qənaətinə görə, avtomobillərin kibertəhlükəsizliyini yalnız onların daxili kompüter sistemlərini qorumaqla təmin etmək mümkün deyil. Bulud platformaları, mobil tətbiqlər və digər rəqəmsal xidmətlər də təhlükəsizlik tədbirlərinin əhatə dairəsinə daxil edilməlidir.